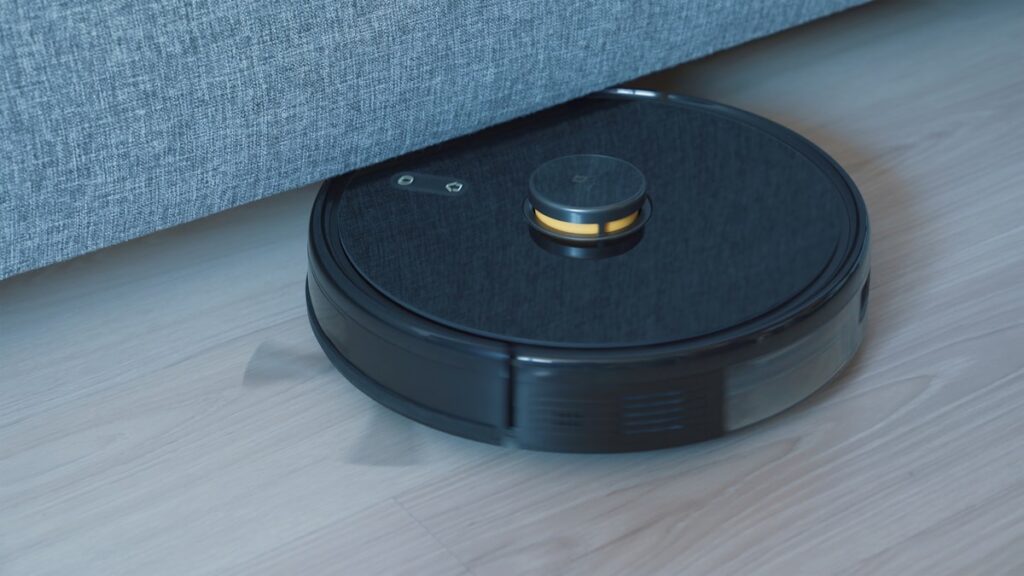
Ecovacs Deebot X12S OmniCyclone: 27.000 Aspirapolvere robot Pa prende mira a denti di polvere
A IFA 2026 Ecovacs ha presentato il suo nuovo aspirapolvere robot di punta con 27.000 Pa, una stazione senza borsa e allergeni messa a fuoco. Naviga in Germania il 9 settembre per 1.299 euro.